Lauda
Você está com o contrato do cliente aberto e o ChatGPT na outra aba, e a dúvida é se pode colar uma coisa na outra. A resposta depende da conta e do dado. A conta pessoal do ChatGPT não é lugar para documentos de clientes: por padrão, as conversas podem ser usadas para melhorar os modelos, e desativar essa opção não apaga o histórico nem os arquivos já enviados. Os planos empresariais (Business e Enterprise) e a API não usam o conteúdo para treinamento por padrão e oferecem mais controles, mas nem assim um plano pago garante, sozinho, o cumprimento da LGPD e do sigilo profissional.
A pergunta útil é: qual produto, qual conta, qual dado e qual revisão? Este artigo mostra o que verificar em cada ponto, como reduzir os dados sem perder a utilidade e o que fazer se algo for enviado por engano.
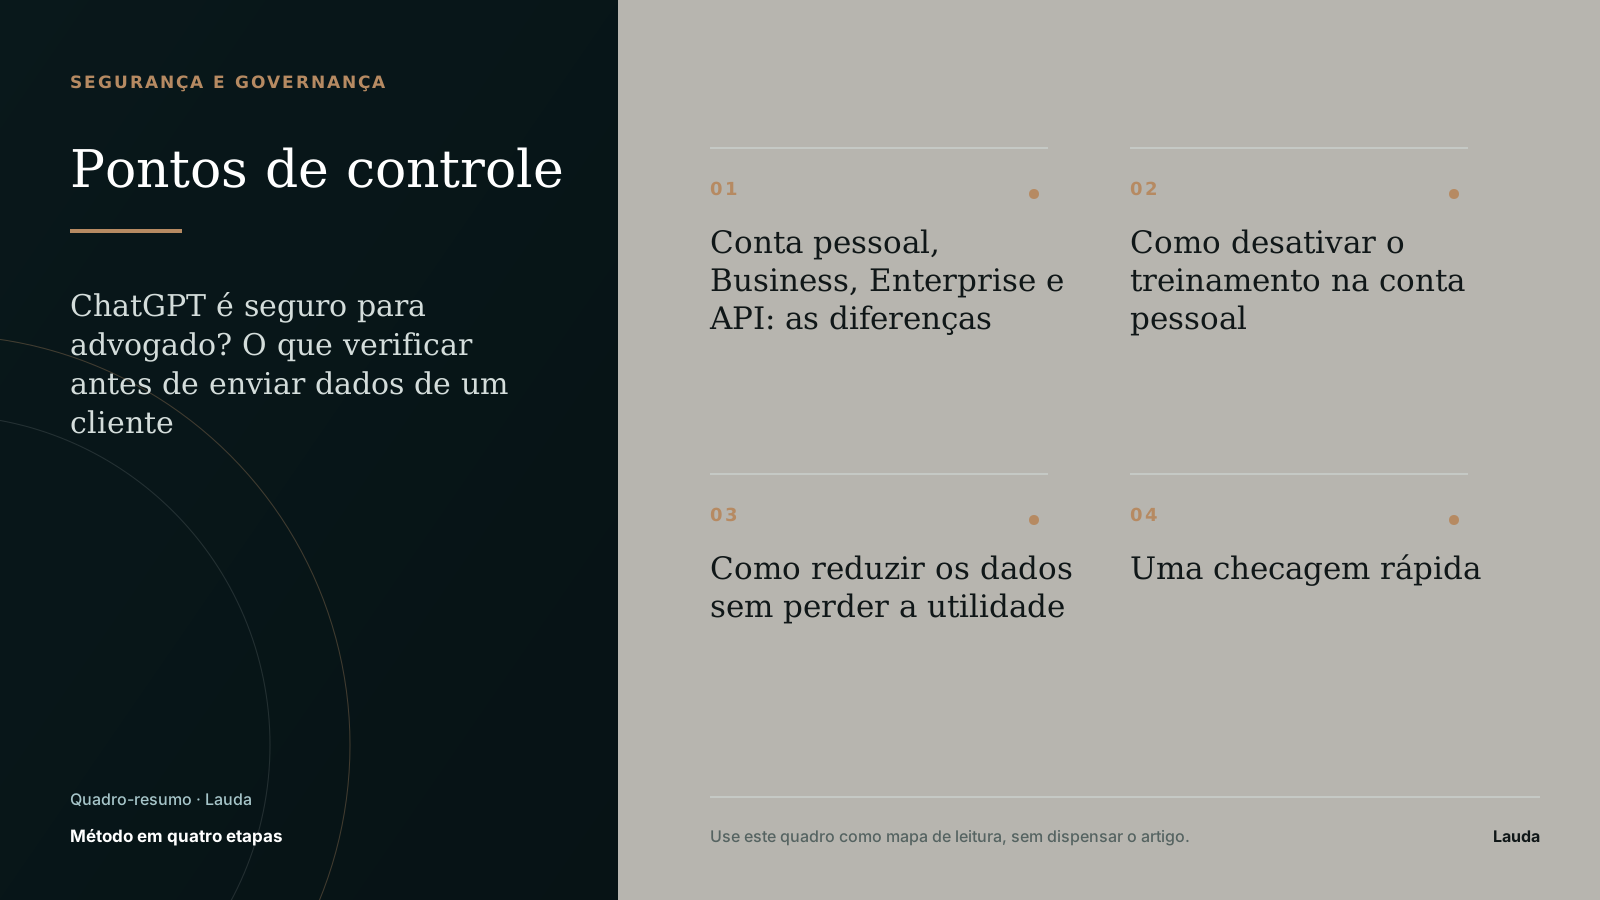 Decisões para usar o ChatGPT com dados de clientes
Qual conta você está usando muda tudo
Em 29 de outubro de 2026, a documentação oficial da OpenAI informava:
| Tipo de acesso | Uso para treinamento | Retenção |
|---|---|---|
| Conta pessoal (gratuita ou Plus) | O conteúdo pode ser usado para melhorar os modelos; é possível desativar para novas conversas | Conversas ficam na conta até serem excluídas; conversas temporárias podem ser guardadas por até 30 dias, por segurança |
| ChatGPT Business e Enterprise | Não é usado por padrão | Histórico e arquivos seguem as políticas da conta contratada |
| API (acesso por programas) | Não é usado por padrão | Registros de prevenção de abuso podem ficar até 30 dias por padrão; alguns recursos guardam informações |
O quadro resume a documentação pública e não substitui os termos contratados. Aplicativos e integrações de terceiros seguem as políticas próprias para os dados que recebem.
"Uso o ChatGPT pago" não é informação suficiente: o Plus é uma conta pessoal, e o Business, o Enterprise e a API são relações contratuais diferentes.
Você usa a conta pessoal: desative o treinamento, sabendo o limite disso
Na conta pessoal, a opção fica em Configurações > Controles de dados > "Melhorar o modelo para todos". Ela vale para a conta inteira, em qualquer aparelho, mas só para as conversas seguintes. As conversas antigas continuam no histórico até você apagá-las (perguntas frequentes da OpenAI).
Isso reduz um risco, mas não transforma a conta pessoal em ambiente adequado para dados de clientes.
Cinco perguntas antes de colar qualquer documento
1. Qual é exatamente a conta
Anote produto, plano, tipo de conta e recursos ativos (memória, arquivos, projetos, integrações). Cada um deles muda o caminho dos dados.
2. Que tipo de material é
Separe conteúdo público, documento interno, dado pessoal, dado sensível, segredo de justiça, comunicação com o cliente e estratégia. Um acórdão público e um prontuário médico anexado aos autos não merecem o mesmo tratamento. Lembre o que está em jogo: violar o sigilo profissional sem justa causa é infração disciplinar (art. 34, VII, do Estatuto da Advocacia), e revelar segredo profissional que possa causar dano é crime (art. 154 do Código Penal).
3. Para que serve o envio
Escreva o resultado que você quer: extrair datas, revisar a linguagem, sugerir termos de busca. Quanto mais vaga a tarefa, mais contexto desnecessário se envia. O guia de ChatGPT para advogados mostra usos delimitados.
4. Onde os dados ficam e como apagar
Verifique histórico, arquivos, biblioteca, projetos, memória, acesso administrativo e exclusão. Excluir uma conversa não exclui necessariamente o arquivo salvo na biblioteca, que é gerido separadamente.
5. Quem revisa
Fatos, fontes, prazos, estratégia, comunicação com o cliente, assinatura e protocolo precisam de um responsável identificado. A ferramenta não aprova a própria resposta.
O que pode ir para a ferramenta, e o que não
| Material | Exemplo | Conduta |
|---|---|---|
| Público, sem ligação com um caso | Lei, acórdão, modelo em branco | Pode usar, conferindo a fonte |
| Interno, sem dados identificáveis | Checklist do escritório | Em ferramenta aprovada |
| Pseudonimizado, mas reversível | Cronologia com marcadores no lugar dos nomes | Tratar como dado pessoal e proteger a tabela de correspondência |
| Confidencial ou sensível | Autos, laudo, conversa com cliente, estratégia | Avaliação específica; nunca em conta pessoal |
| Sem finalidade clara | "Manda tudo para ver o que sai" | Não enviar |
Essas faixas são uma sugestão prática. A decisão deve considerar a LGPD, o Código de Ética e Disciplina da OAB, o contrato com o cliente e a política do escritório.
Na prática: a contestação com prontuário médico
Imagine um estagiário que cola, na conta pessoal, uma contestação com um prontuário médico anexo, "só para revisar a redação". O conteúdo fica exposto ao uso para treinamento (conforme a configuração), ao histórico, à biblioteca de arquivos e às integrações conectadas. Desativar o treinamento depois não apaga nada disso.
O caminho seguro seria: usar a conta corporativa aprovada, recortar só as páginas necessárias, trocar os dados identificáveis por marcadores, enviar o mínimo, conferir o resultado e excluir o conteúdo ao final, registrando onde cada cópia ficou.
"O processo é público" não libera o envio
O art. 7º, § 3º, da LGPD determina que o tratamento de dados de acesso público considere a finalidade, a boa-fé e o interesse público que justificaram sua disponibilização. Os autos também podem conter dados sensíveis e informações de terceiros. "Está no site do tribunal" não responde se você precisa enviar o processo inteiro a uma ferramenta externa. Envie a menor parte necessária.
Você precisa da IA, mas não de todos os dados
Primeiro, selecione só as páginas necessárias. Depois, troque os identificadores por marcadores fixos, como <CLIENTE_01>, quando isso não prejudicar a análise, e guarde a tabela de correspondência no seu computador. Retire também CPF, endereços, dados bancários, assinaturas e anexos sem relação com a tarefa. Revise o texto no fim: detalhes indiretos (profissão, cidade pequena, datas) podem permitir identificar a pessoa. O método completo está em pseudonimização de dados para IA.
Integrações levam os dados mais longe
Integrações com e-mail, drives e outros serviços enviam ou buscam dados, e cada uma tem sua política. Confira as permissões, o destino e a retenção de cada integração, além do risco de instruções escondidas em documentos conectados. Os mesmos cuidados valem para agentes de IA.
A conta e a equipe também precisam de proteção
Nenhum contrato compensa uma senha compartilhada. Exija autenticação em dois fatores, contas individuais, acessos mínimos, remoção de acesso quando alguém sai da equipe e cuidado com links compartilhados.
Oriente a equipe a nunca usar contas pessoais com conteúdo de cliente. E ofereça uma alternativa corporativa fácil de usar: se o caminho aprovado for mais difícil que o atalho proibido, o uso informal volta. O guia sobre ética no uso de IA trata da supervisão da equipe.
Um dado foi enviado por engano: o que fazer agora
- Interrompa novos envios.
- Registre horário, conta, arquivo e recursos usados.
- Exclua o conteúdo onde o produto permitir, sem presumir que a exclusão nos servidores é imediata.
- Revogue links, credenciais ou integrações envolvidas.
- Comunique o responsável jurídico e o de privacidade.
- Avalie a natureza dos dados, os titulares afetados e as obrigações aplicáveis.
- Se o escritório é o controlador e o incidente pode causar risco ou dano relevante aos titulares, comunique a ANPD e os titulares em até três dias úteis contados de quando soube que dados pessoais foram afetados (art. 48 da LGPD e arts. 6º e 9º da Resolução CD/ANPD nº 15/2024); para agentes de tratamento de pequeno porte, o prazo conta em dobro.
- Corrija o controle que permitiu o erro.
Não diga ao cliente que o dado "já sumiu" sem confirmação do fornecedor. Exclusão da tela, prazo de exclusão dos servidores e cópias de segurança são coisas diferentes. O plano de resposta a incidentes deve estar na governança de IA do escritório.
Checagem de um minuto antes de enviar
| Pergunta | Se a resposta for "não sei" |
|---|---|
| Sei qual produto e tipo de conta estou usando? | Pare |
| O dado é necessário para a tarefa? | Reduza o conteúdo |
| Conferi treinamento, retenção e exclusão? | Leia a documentação e o contrato |
| O fornecedor e as integrações estão aprovados? | Consulte o responsável |
| Há revisão humana antes do uso? | Não execute |
Antes de usar com casos reais, faça um teste com material público. O mapa completo das obrigações está no guia de IA, LGPD e sigilo na advocacia. Para comparar com outras ferramentas, veja ChatGPT, Claude ou Gemini.
Use IA com retenção zero e os arquivos no seu computador, de graça
No aplicativo da Lauda, as peças, os autos e os PDFs ficam no seu computador, com cópia automática diária, e não num banco de dados central. Quando você pede uma tarefa, o conteúdo que a IA precisa ler (por exemplo, as páginas dos autos) vai completo ao provedor de IA, a API da OpenAI, contratada com retenção zero: ela não guarda solicitações nem respostas, e nada do que você envia treina modelos. A Lauda não troca nomes por marcadores antes do envio. Só as pesquisas na internet saem sem nome, CPF, telefone ou número de processo das partes, como detalha a página de segurança.
O plano Free custa R$ 0, não expira e tem todos os recursos, com franquia de IA de cerca de 10 peças por mês. Baixe a Lauda para Windows.
Perguntas frequentes
O ChatGPT Plus é seguro para dados de clientes?
O Plus é uma conta pessoal. Mesmo com o treinamento desativado, ele não oferece os controles administrativos e contratuais de um plano empresarial. Não é o ambiente indicado para documentos de clientes.
O ChatGPT guarda o que eu envio?
Sim, na conta pessoal as conversas ficam no histórico até serem excluídas, e os arquivos podem ficar na biblioteca separadamente. Conversas temporárias não aparecem no histórico, mas podem ser guardadas por até 30 dias, por segurança. Nos planos empresariais, a retenção segue a configuração da conta.
O ChatGPT Enterprise é compatível com a LGPD?
O plano oferece controles importantes, como a não utilização dos dados para treinamento por padrão. Mas a conformidade depende de como o escritório usa a ferramenta: base legal, minimização, acessos, contrato e resposta a incidentes.
Posso usar o ChatGPT com processos públicos?
Com cuidado. Dados de acesso público continuam protegidos pela LGPD, e os autos podem conter informações sensíveis e confidenciais. Envie só o necessário para a tarefa.
Qual a alternativa ao ChatGPT para documentos de clientes?
A Lauda, feita para advogados, tem plano Free de R$ 0, que não expira. No aplicativo, os arquivos ficam no seu computador; o conteúdo de cada tarefa vai completo ao provedor de IA, contratado com retenção zero, e nada do que você envia treina modelos.
Fontes e referências
- OpenAI: como os dados são usados para melhorar os modelos, consultado em 29 out. 2026.
- OpenAI: controles de dados na API, consultado em 29 out. 2026.
- OpenAI: retenção de chats e arquivos no ChatGPT, consultado em 29 out. 2026.
- OpenAI: dados e privacidade no ChatGPT Business, consultado em 29 out. 2026.
- OpenAI: perguntas frequentes sobre controles de dados, consultadas em 29 out. 2026.
- Lei Geral de Proteção de Dados Pessoais, especialmente arts. 6º, 7º, 11 e 48, consultada em 29 out. 2026.
- Código de Ética e Disciplina da OAB, especialmente arts. 35 a 38, consultado em 29 out. 2026.
- Lei nº 8.906/1994 (Estatuto da Advocacia), art. 34, VII, consultada em 29 out. 2026.
- Código Penal, art. 154, consultado em 29 out. 2026.
- Resolução CD/ANPD nº 15/2024, consultada em 29 out. 2026.