Lauda
Sim, é seguro usar IA com dados de clientes quando o uso respeita o sigilo profissional (arts. 35 a 38 do Código de Ética e Disciplina da OAB) e a LGPD. Na prática, isso significa saber, antes do primeiro envio, que dados entram, para qual fornecedor vão, se podem ser usados para treinar modelos, por quanto tempo ficam guardados e como são apagados.
O escritório quer usar IA nos casos reais, e cada documento tem dados de clientes: contratos, extratos, laudos, conversas. Se um dado vazar, é com aquelas respostas que o escritório vai mostrar que agiu com cuidado. Nenhuma ferramenta é "segura" ou "insegura" em abstrato: a resposta depende do produto, do plano, da configuração e do tipo de dado. Este guia mostra as perguntas a fazer ao fornecedor e como reduzir o que é enviado. Ele não substitui a análise do encarregado de dados nem da equipe de segurança.
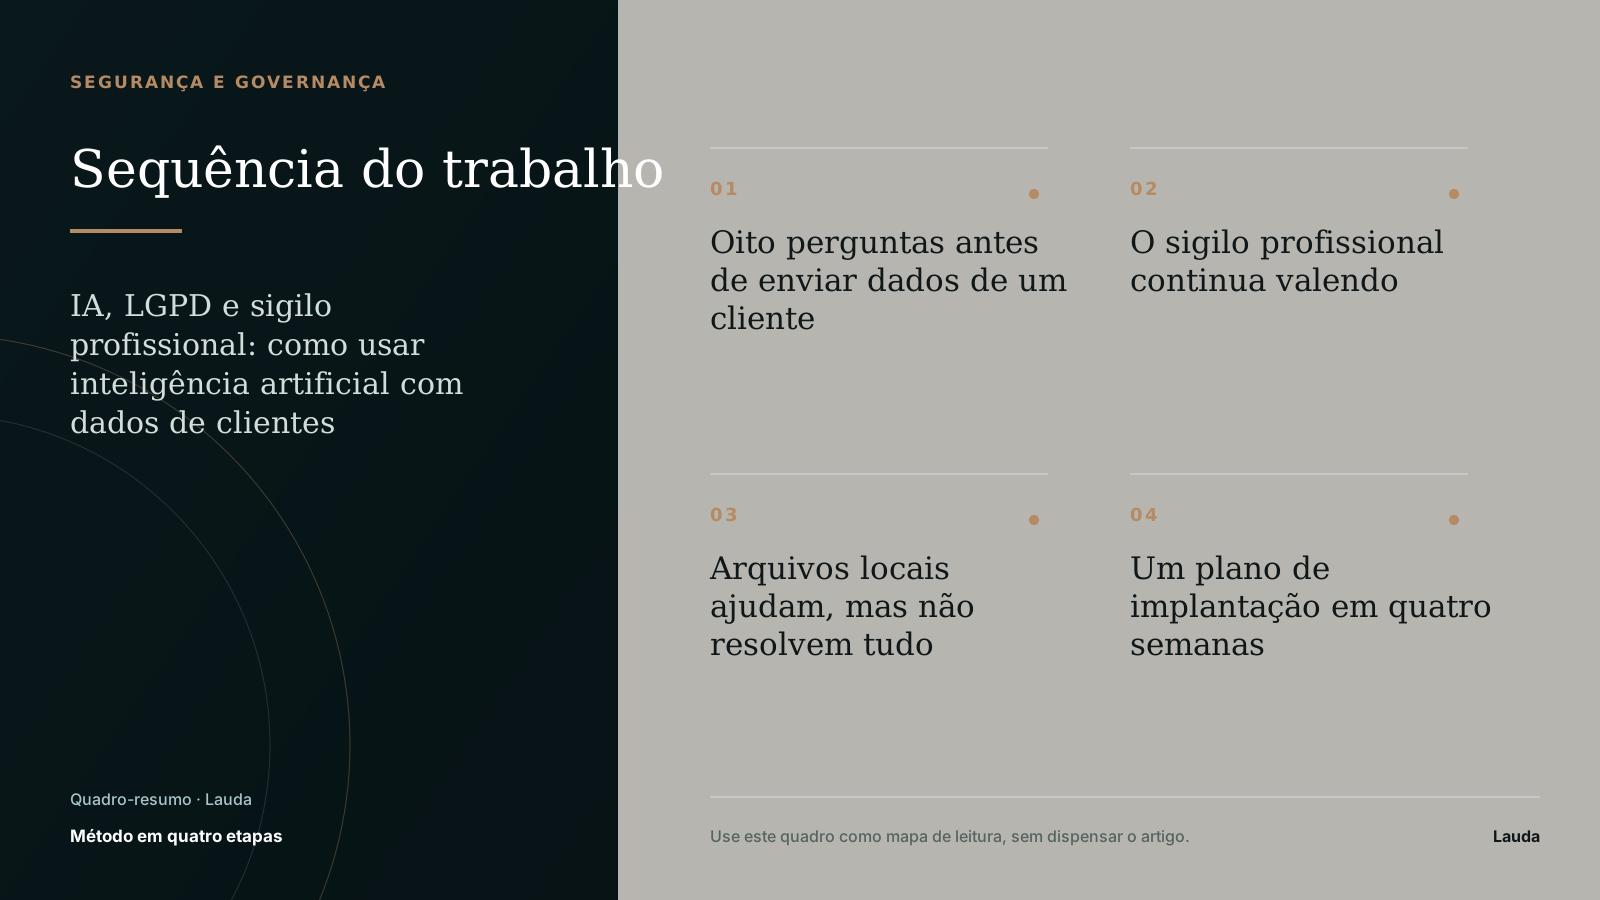 Camadas de proteção de dados no uso de IA
Antes do primeiro envio, responda a oito perguntas
Antes de aprovar qualquer uso de IA com dados reais, responda por escrito:
- Qual tarefa será feita e qual resultado é necessário?
- Que tipos de dados entram (pessoais, sensíveis, sob segredo de justiça)?
- Há dever de sigilo profissional ou obrigação contratual envolvida?
- Dá para chegar ao mesmo resultado com menos dados?
- Qual produto e plano serão usados, e quais são as regras de treinamento e retenção?
- Quem controla os acessos, o histórico, as integrações e a exclusão?
- Quem revisa o resultado antes de ele ser usado?
- O que o escritório faz se algo der errado?
"Vamos usar um chat de IA para ajudar a equipe" não responde a nada disso. Um registro útil seria: "extração de datas de contratos com nomes substituídos por marcadores, em conta corporativa, sem integração externa, com conferência integral e exclusão após a validação".
A ferramenta não muda o dever de sigilo
O Código de Ética e Disciplina da OAB trata o sigilo como matéria de ordem pública e presume confidenciais as comunicações entre advogado e cliente. Contratar um fornecedor de IA não transfere a ele a responsabilidade profissional nem cria exceção ao dever de sigilo. E a quebra tem consequência: violar o sigilo profissional sem justa causa é infração disciplinar punida com censura (art. 34, VII, e art. 36, I, do Estatuto da Advocacia), e revelar, sem justa causa, segredo conhecido em razão da profissão, quando a revelação pode causar dano, é crime (art. 154 do Código Penal).
Estar em um processo público também não torna um documento apropriado para qualquer envio. Autos públicos podem conter dados pessoais, estratégias e documentos entregues pelo cliente em confiança.
Classifique o material antes de escolher a ferramenta:
| Tipo de material | Exemplo | Cuidado inicial |
|---|---|---|
| Público e não sensível | Lei ou decisão obtida em fonte oficial | Confirmar a origem e enviar só o trecho útil |
| Interno | Modelo de peça sem dados de clientes | Usar ferramenta aprovada pelo escritório |
| Confidencial | Estratégia, contrato não público, conversa com o cliente | Reduzir os dados, avaliar o contrato e restringir acessos |
| Sensível ou crítico | Saúde, biometria, dados de crianças, segredo de justiça, senhas | Análise específica; preferir ambiente isolado ou não enviar |
O que a LGPD exige de você na prática
O art. 6º da LGPD traz os princípios que orientam essas decisões, e quatro deles respondem às perguntas acima. Finalidade: o motivo do tratamento precisa estar definido. Adequação: o uso real deve corresponder a esse motivo. Necessidade: apenas os dados e as operações indispensáveis. Segurança, prevenção e responsabilização: controles concretos e registro do que foi feito.
A base legal precisa estar identificada para cada tratamento. No contencioso, o exercício regular de direitos em processo pode ser relevante, mas não autoriza enviar autos inteiros para qualquer serviço. Dados sensíveis, como saúde e biometria, seguem as regras mais restritas do art. 11. Evite escolher a base legal depois de já estar usando a ferramenta ou tratar o interesse legítimo como justificativa para tudo.
Quem responde pelos dados: controlador e operador
Na maioria dos usos, o escritório decide a finalidade e os elementos essenciais do tratamento e atua como controlador. O fornecedor de IA costuma tratar os dados segundo as instruções contratadas, mas algumas atividades próprias dele, como segurança, prevenção de abuso e cobrança, precisam ser analisadas nos termos do serviço.
Não presuma o papel só porque o contrato chama o fornecedor de "operador". Leia o contrato e o aditivo de proteção de dados, os termos do plano, a lista de subcontratados (suboperadores), as regras de retenção e exclusão, o uso de conteúdo para treinamento e o procedimento em caso de incidente. Registre a versão e a data. Página de marketing não substitui obrigação contratual.
"Não treinamos com seus dados" não responde a tudo
"Não treinamos com seus dados" responde só a uma parte da pergunta. O conteúdo ainda pode ficar no histórico de conversas, nos arquivos da conta, em registros de segurança, em cópias de proteção ou em integrações. Em 29 de outubro de 2026, a documentação pública dos principais fornecedores indicava:
| Serviço | Uso para treinamento | Retenção a verificar |
|---|---|---|
| API da OpenAI | Não é usado por padrão | Registros de prevenção de abuso por até 30 dias por padrão, com exceções |
| ChatGPT Business/Enterprise | Conteúdo empresarial não é usado por padrão | Histórico e arquivos seguem a configuração da conta |
| API comercial da Anthropic | Não é usado para treinar modelos, salvo hipóteses informadas | Até 30 dias por padrão, com exceções e opções contratuais |
| Gemini API paga | Não é usado para melhorar produtos | Registros limitados para segurança e prevenção de abuso |
| Gemini API gratuita | Pode ser usado para melhorar produtos | Os termos pedem para não enviar informação sensível ou pessoal |
O quadro retrata a documentação naquela data. Confira sempre a versão vigente e o seu contrato. O artigo ChatGPT é seguro para advogado? detalha as diferenças entre os planos da OpenAI.
Os dados saem do Brasil?
Se os dados saem do Brasil ou podem ser acessados de outro país, mapeie os países, as empresas envolvidas e o mecanismo legal da transferência. A Resolução CD/ANPD nº 19/2024 regulamentou a transferência internacional e aprovou as cláusulas-padrão contratuais.
Pergunte ao fornecedor onde os dados são armazenados e processados, de onde o suporte acessa o conteúdo, qual mecanismo fundamenta a transferência e como mudanças de subcontratados são comunicadas. "Servidor no Brasil" não encerra a análise se o suporte, as cópias de segurança ou as integrações criam outras rotas.
O dado mais seguro é o que você não enviou
Antes de anexar, recorte a página relevante, retire anexos sem relação com a tarefa e remova identificadores que não mudam a análise.
A pseudonimização, que troca nomes e números por marcadores como <CLIENTE_01>, reduz a identificação direta, mas não transforma o dado em anônimo. A LGPD só considera anônimo o dado que não permite identificar o titular por meios razoáveis; dados que podem ser revertidos ou combinados continuam sendo pessoais. Uma sequência segura:
- excluir o que não é necessário;
- trocar nomes e identificadores por marcadores fixos;
- guardar a tabela de correspondência separada;
- conferir se o contexto ainda permite identificar a pessoa;
- enviar só o trecho indispensável;
- restaurar os dados reais no ambiente do escritório, depois da revisão.
O passo a passo está em pseudonimização de dados para IA.
Um exemplo concreto
Imagine montar a cronologia do Caso Helena, exercício do livro Advocacia Aumentada em que uma aposentada contesta um consignado digital, com três documentos: a conversa de WhatsApp (com nomes e telefones), os extratos (com conta e valores) e os protocolos do SAC (com CPF).
Enviar os três documentos inteiros expõe conta, CPF e estratégia. Recortar as páginas necessárias, trocar os identificadores por marcadores e enviar só o mínimo preserva a pergunta jurídica e reduz a exposição. E lembre: excluir a conversa não apaga necessariamente os arquivos enviados nem os registros de prevenção de abuso. Cada local de armazenamento pede verificação própria.
Arquivos no computador ajudam, mas não resolvem tudo
Manter documentos e índices no computador ou na infraestrutura do escritório reduz a quantidade de dados enviada a terceiros. Mas "local" não significa "sem nuvem" nem "seguro por definição": quando a tarefa usa um modelo remoto, o contexto selecionado é enviado. E o computador precisa de criptografia, senha forte, atualizações, cópia de segurança e um plano para perda ou roubo.
Desconfie de slogans. Uma descrição honesta seria: "os documentos ficam no computador; ao executar uma tarefa de IA, apenas os trechos selecionados e as instruções são enviados ao provedor". Só confie nessa frase se o fornecedor demonstrar que ela corresponde ao funcionamento real.
Quanto mais a IA pode fazer, maior o estrago de um erro
Uma IA que só responde texto tem risco diferente de um agente que lê e-mails, baixa arquivos ou envia mensagens. Quanto mais ferramentas e credenciais a IA recebe, maior o estrago de uma instrução maliciosa ou de uma permissão excessiva.
Para cada integração, defina a permissão mínima, os destinos permitidos, credenciais que possam ser revogadas, confirmação humana para alterações e uma forma imediata de interromper. Documentos e páginas externas devem ser tratados como dados não confiáveis: uma instrução escondida em um PDF não pode liberar ferramentas nem trocar destinatários. O guia de agentes de IA na advocacia detalha esses cuidados.
O resultado também precisa de fonte e revisão
Modelos de IA podem produzir afirmações plausíveis e falsas, o que o NIST chama de confabulação. No Direito, isso vira citação inventada, parte trocada, prazo errado ou tese sem aplicação ao caso. Três controles ajudam:
- Fonte: cada afirmação verificável aponta para documento, página ou link oficial.
- Consistência: nomes, datas, valores e pedidos são comparados com os documentos.
- Responsabilidade: um profissional decide se o resultado pode ser usado e registra as correções.
Link gerado pela IA não prova nada: abra a fonte. Veja por que a IA inventa jurisprudência.
O uso é de alto risco? Faça um RIPD
O Relatório de Impacto à Proteção de Dados Pessoais documenta tratamentos que podem gerar riscos aos direitos dos titulares e as medidas para reduzi-los. A ANPD pode solicitá-lo nos casos previstos na LGPD e publica orientações sobre sua estrutura.
Nem todo teste exige um relatório extenso. Mas usos com dados sensíveis em volume, vários fornecedores, monitoramento ou alta autonomia da ferramenta merecem uma avaliação estruturada, com a descrição do tratamento, os riscos, os controles, o risco que resta e quem aprovou.
Quem decide e como implantar fica na política do escritório
Quais ferramentas e contas estão autorizadas, quem revisa, quem pode suspender um uso e como começar com um piloto de baixo risco são decisões de governança. O guia de governança de IA no escritório traz um modelo de política em uma página, os papéis de cada pessoa e um plano de 30 dias. O de ética no uso de IA trata de autoria, assinatura e comunicação com o cliente.
A Recomendação nº 001/2024 do Conselho Federal da OAB reforça a supervisão, a verificação de fatos e fontes e a capacitação. O PL 2.338/2023, que trata da regulação da IA, ainda aguardava o parecer do relator na comissão especial da Câmara na consulta de 29 de outubro de 2026; portanto, não é lei vigente.
O capítulo 1 de Advocacia Aumentada analisa quatro situações documentadas, entre elas o envio de documentos de cliente a uma ferramenta pública e instruções escondidas em arquivos de terceiros. Leia gratuitamente.
Use IA com os arquivos no seu computador e retenção zero, de graça
No aplicativo da Lauda, as peças, os autos e os PDFs ficam no seu computador, com cópia automática diária, sem banco de dados central com os documentos dos clientes. Para cada tarefa, o conteúdo que a IA precisa ler (por exemplo, as páginas dos autos) vai completo ao provedor de IA, a API da OpenAI, contratada com retenção zero: ela não guarda as solicitações nem as respostas, e nada do que você envia treina modelos. A Lauda não troca nomes por marcadores antes do envio. Só as pesquisas na internet saem sem nome, CPF, telefone ou número de processo das partes.
No chat do site, é diferente: as conversas ficam salvas na sua conta, nos servidores da Lauda, até você apagá-las ou continuá-las no aplicativo. A equipe não lê as conversas, e as métricas de uso não guardam o texto. A pergunta e a resposta só chegam à equipe quando você avalia uma resposta e escolhe, naquela avaliação, mandá-las junto. Os detalhes estão nas páginas de segurança e privacidade.
O plano Free custa R$ 0, não expira e tem todos os recursos, com franquia de IA de cerca de 10 peças por mês. Baixe a Lauda para Windows.
Perguntas frequentes
Posso colocar dados de clientes no ChatGPT?
Depende do plano, das configurações e do tipo de dado. Planos empresariais e a API costumam ter regras mais restritas de treinamento e retenção do que a conta pessoal. Mesmo assim, envie só o necessário e evite dados sensíveis sem análise específica.
Usar IA viola o sigilo profissional?
Não necessariamente, mas o dever de sigilo continua valendo. É preciso escolher fornecedores e configurações adequados, enviar o mínimo necessário e controlar quem acessa os dados.
Dados de processos públicos podem ser usados livremente na IA?
Não. A LGPD exige que o tratamento de dados de acesso público respeite a finalidade, a boa-fé e o interesse público que justificaram sua disponibilização. Além disso, os autos podem conter informações confidenciais do cliente.
O que acontece se vazar dado de cliente?
Se o escritório é o controlador e o incidente pode causar risco ou dano relevante aos titulares, ele deve comunicar a ANPD e os titulares em até três dias úteis, contados de quando soube que dados pessoais foram afetados (art. 48 da LGPD e arts. 6º e 9º da Resolução CD/ANPD nº 15/2024); para agentes de tratamento de pequeno porte, o prazo conta em dobro. Do lado profissional, a quebra de sigilo sem justa causa pode levar a processo disciplinar na OAB (art. 34, VII, do Estatuto) e, se a revelação puder causar dano, configurar o crime do art. 154 do Código Penal.
Pseudonimizar os dados resolve a questão da LGPD?
Reduz o risco, mas o dado pseudonimizado continua sendo pessoal se puder ser revertido ou combinado com outras informações. A minimização e as demais obrigações continuam valendo.
A Lauda pseudonimiza os dados antes de enviar à IA?
Não. O conteúdo da tarefa vai completo ao provedor de IA, contratado com retenção zero e sem treinamento, porque trocar nomes por marcadores piorava a análise jurídica. Só as consultas à internet saem sem nome, CPF, telefone ou número de processo. Se a política do escritório exigir pseudonimização, faça-a antes de importar o documento, com o método do guia de pseudonimização de dados para IA.
Existe IA gratuita que respeita o sigilo profissional?
A Lauda tem plano Free de R$ 0, que não expira. No aplicativo, os arquivos ficam no seu computador; o provedor de IA recebe o conteúdo de cada tarefa, não guarda as solicitações nem as respostas, e nada do que você envia treina modelos. A análise da LGPD e do sigilo continua sendo do escritório.
Fontes e referências
- Lei nº 13.709/2018 (LGPD), consultada em 20 ago. 2026.
- Código de Ética e Disciplina da OAB, consultado em 20 ago. 2026.
- Lei nº 8.906/1994 (Estatuto da Advocacia), consultada em 29 out. 2026.
- Código Penal, art. 154, consultado em 29 out. 2026.
- Resolução CD/ANPD nº 15/2024 (comunicação de incidente), consultada em 29 out. 2026.
- Recomendação CFOAB nº 001/2024, consultada em 20 ago. 2026.
- ANPD: Resolução CD/ANPD nº 19/2024, consultada em 20 ago. 2026.
- ANPD: Relatório de Impacto à Proteção de Dados Pessoais, consultado em 20 ago. 2026.
- NIST: perfil de riscos de IA generativa, consultado em 20 ago. 2026.
- OpenAI: dados na API, consultado em 29 out. 2026.
- OpenAI: privacidade empresarial, consultada em 29 out. 2026.
- Anthropic: retenção de dados comerciais, consultada em 29 out. 2026.
- Google: termos da Gemini API, consultados em 29 out. 2026.
- Câmara dos Deputados: PL 2.338/2023, consultado em 29 out. 2026.