Lauda
Parte da sua equipe já usa IA, provavelmente em contas pessoais e com extensões que ninguém aprovou, para adiantar minutas com documentos de clientes. Se um desses documentos vazar, ou se uma citação inventada chegar a uma peça, a pergunta será quais regras o escritório tinha. Uma política de uso de IA responde a isso, e cabe em uma página: quais ferramentas e contas estão autorizadas, quais dados não podem ser enviados, o que precisa ser conferido antes de usar um resultado, quais ações nunca acontecem sem aprovação e a quem avisar quando algo der errado.
Ela funciona quando aprova usos específicos (por exemplo, "cronologias com documentos pseudonimizados, na conta corporativa"), e não "a IA" em geral, e quando parte do que a equipe já faz. Abaixo estão um modelo pronto para adaptar e um plano de 30 dias para implantar.
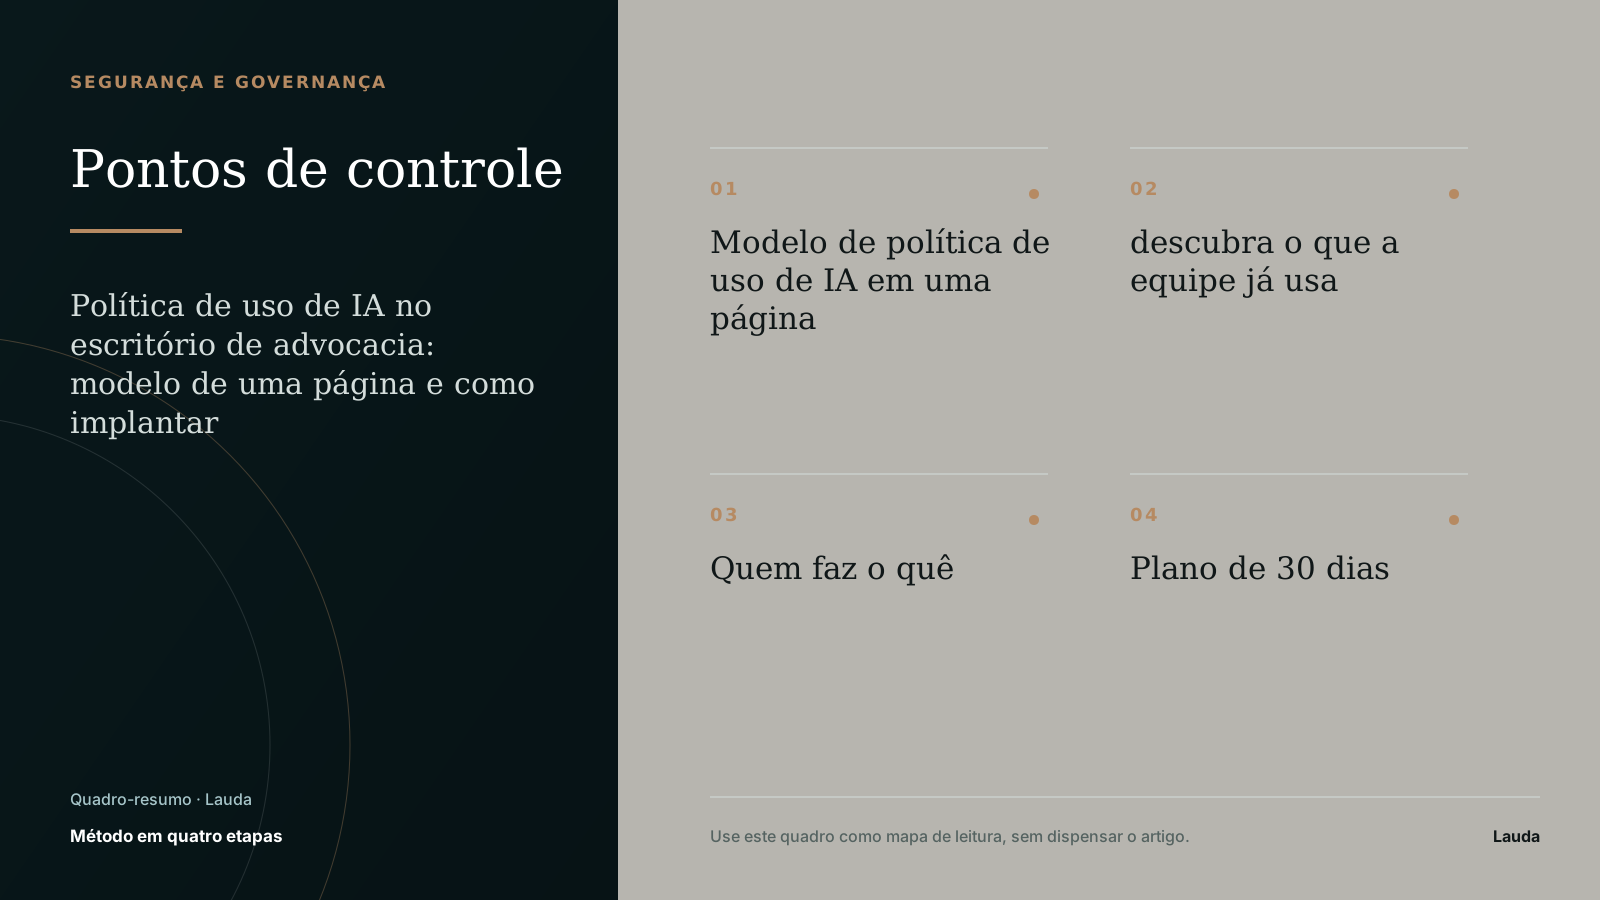 Estrutura de governança de IA no escritório
Um modelo de política em uma página, para adaptar
Adapte o texto abaixo à realidade do seu escritório:
Os colchetes marcam o que muda em cada escritório.
POLÍTICA DE USO DE INTELIGÊNCIA ARTIFICIAL — [NOME DO ESCRITÓRIO]
Versão [1.0] — vigente desde [data] — revisão em [data]

1. FERRAMENTAS AUTORIZADAS
Somente [produto e plano], na conta corporativa do escritório.
Contas pessoais e extensões não aprovadas não podem receber conteúdo de clientes.

2. DADOS
Proibido enviar: senhas, dados de saúde, dados de crianças e adolescentes
e processos em segredo de justiça, salvo aprovação de [responsável].
Demais dados de clientes: enviar só o trecho necessário, com nomes e
números substituídos por marcadores sempre que possível.

3. USOS APROVADOS
[Ex.: resumo de peças, cronologias, revisão de texto, termos de pesquisa.]
Novos usos precisam de aprovação de [responsável].

4. CONFERÊNCIA
Toda lei, decisão, número de processo e citação deve ser conferida na fonte
oficial antes de entrar em qualquer documento.
Todo fato deve ter documento e página de origem.

5. AÇÕES QUE EXIGEM APROVAÇÃO HUMANA
Enviar comunicações, protocolar, assinar, excluir arquivos e alterar
pedidos ou estratégia.

6. RESPONSABILIDADE
Quem assina responde pelo conteúdo, qualquer que seja a ferramenta usada.

7. INCIDENTES
Envio indevido de dados, citação falsa ou ação não autorizada:
avisar [responsável] imediatamente pelo canal [canal].
Incidente com dado pessoal que possa causar risco ou dano relevante:
comunicar a ANPD e os titulares em até 3 dias úteis do conhecimento
(art. 48 da LGPD e Resolução CD/ANPD nº 15/2024).

8. RESPONSÁVEIS
Política: [nome]. Ferramentas: [nome]. Privacidade: [nome].
O guia de IA, LGPD e sigilo na advocacia ajuda a preencher os itens sobre dados e fornecedores.
Passo 1: antes de escrever regras, descubra o que a equipe já usa
Faça entrevistas rápidas e um formulário confidencial, sem tom de punição. É comum descobrir contas pessoais, extensões de navegador e automações que ninguém registrou. Para cada uso, anote:
| Campo | Exemplo |
|---|---|
| Ferramenta e plano | Nome do produto, tipo de conta |
| Equipe | Contencioso cível |
| Para que usa | Montar cronologias |
| O que envia | Trechos de autos |
| Tipo de dado | Confidencial |
| O que recebe | Tabela com eventos e páginas |
| Faz alguma ação externa? | Não |
| Quem revisa | Advogado do caso |
Sem esse inventário, a política não alcança o uso real.
Passo 2: nem todo uso tem o mesmo risco
As faixas abaixo são um método interno, não categorias legais:
| Risco | Exemplo | Controle |
|---|---|---|
| Baixo | Revisão de clareza em texto público | Revisão normal |
| Moderado | Resumo de contrato pseudonimizado | Ferramenta aprovada e revisão completa |
| Alto | Minuta com dados de cliente e citações | Conta corporativa, fontes oficiais e aprovação |
| Crítico | Enviar, protocolar, pagar ou excluir | Confirmação explícita e registro |
| Bloqueado | Finalidade ou fornecedor não aprovados | Não executar |
Considere o tipo de dado, o impacto jurídico, a autonomia da ferramenta, se há ação externa, se o resultado pode ser conferido e se a ação pode ser desfeita. Aprovar uma ferramenta para revisar texto não a aprova para agir em sistemas externos. O método de pseudonimização ajuda a reduzir o risco dos usos moderados.
Passo 3: transforme cada uso aprovado em procedimento
Uma ficha simples transforma um experimento em procedimento:
| Campo | Exemplo |
|---|---|
| Nome | Quadro de alegações para contestação |
| Responsável | Coordenação do contencioso |
| Versão | 1.2 |
| Risco | Alto |
| Entrada | Petição inicial e anexos selecionados |
| Ações permitidas | Ler e redigir rascunho |
| Aprovações humanas | Estratégia, decisões citadas e versão final |
| Teste de aceite | Toda alegação com arquivo e página; nenhum fato sem fonte |
Anote também o modelo e a data do último teste. Se o fornecedor mudar o modelo, o resultado pode mudar, mesmo com o mesmo nome de ferramenta.
Passo 4: pergunte ao fornecedor o que acontece com os dados
Peça ao fornecedor uma cláusula ou documento que responda a cada pergunta:
- as informações enviadas são usadas para treinar modelos?
- por quanto tempo ficam guardadas, incluindo histórico, arquivos e registros?
- quais empresas subcontratadas têm acesso e em que países?
- como funcionam o login, o isolamento entre clientes e o acesso do suporte?
- como excluir os dados, inclusive cópias?
- como o fornecedor comunica incidentes?
- como exportar os dados e encerrar o contrato?
- como são comunicadas mudanças de termos ou de modelo?
Guarde a data da consulta. Uma certificação ou contrato empresarial é uma boa evidência, mas não prova que a ferramenta serve para qualquer finalidade.
Passo 5: teste antes de liberar para a equipe
Use casos encerrados e autorizados, com dados removidos, e inclua armadilhas: um documento longo, um fato contraditório, uma informação ausente, uma citação inexistente, uma decisão real que não se aplica ao caso e uma instrução escondida em um anexo.
Defina mínimos para cada ponto, porque uma média alta não compensa um vazamento ou um precedente inventado:
| Critério | Mínimo sugerido |
|---|---|
| Fatos com fonte | Todos os fatos relevantes |
| Citações conferidas | Todas |
| Documento ausente | A ferramenta avisa, não inventa |
| Ação externa | Sempre com aprovação humana |
| Dado proibido | Bloqueado antes do envio |
O artigo sobre por que a IA inventa jurisprudência traz uma bateria completa de testes.
Quem decide o quê
Em um escritório pequeno, uma pessoa pode acumular funções, mas as responsabilidades precisam existir:
| Atividade | Executa | Aprova |
|---|---|---|
| Escolha de fornecedor | Gestão ou tecnologia | Sócio responsável |
| Novo uso de IA | Responsável da área | Responsável jurídico |
| Caso de alto risco | Advogado do caso | Sócio ou revisor |
| Incidente | Responsável operacional | Direção |
Não é preciso um "comitê de IA" formal. Basta que alguém decida, registre e revise na medida do risco. E lembre que estagiários precisam de permissões compatíveis com a supervisão que recebem: a responsabilidade do advogado pela entrega continua, qualquer que seja quem operou a ferramenta.
O fornecedor mudou algo, ou algo deu errado
Uma nova versão de modelo, uma nova integração ou uma mudança nos termos do fornecedor podem exigir nova avaliação. Antes de liberar, repita os testes, confira o contrato, libere primeiro para um grupo pequeno e mantenha a opção de voltar atrás.
Para incidentes, o canal interno deve aceitar tanto problemas de dados (envio indevido, acesso não autorizado, falha de exclusão) quanto de qualidade (citação falsa, resultado no caso errado). O roteiro é: conter, preservar evidências, avaliar, comunicar quando necessário, corrigir e transformar o ocorrido em um novo teste. Quando o escritório é o controlador e o incidente pode causar risco ou dano relevante aos titulares, comunicar é obrigatório: a ANPD e os titulares devem ser avisados em até três dias úteis, contados de quando o escritório soube que dados pessoais foram afetados (art. 48 da LGPD e arts. 6º e 9º da Resolução CD/ANPD nº 15/2024). Para agentes de tratamento de pequeno porte, o prazo conta em dobro. O artigo ChatGPT é seguro para advogado? detalha o que fazer quando um dado é enviado por engano.
Como saber se a política está funcionando
| Indicador | Decisão que apoia |
|---|---|
| Usos cadastrados e aprovados | Onde falta governança |
| Pessoas treinadas e uso após 30 dias | Onde simplificar ou apoiar |
| Fontes conferidas | Se o uso pode ser ampliado |
| Falhas graves por versão | Bloquear, corrigir ou voltar atrás |
| Incidentes e tempo de resposta | Reforçar prevenção |
| Custo por trabalho aceito | Manter ou renegociar |
| Ferramentas não aprovadas em uso | Oferecer alternativa ou restringir |
Treine com casos práticos: a pessoa entendeu a política quando consegue decidir corretamente diante de uma exceção. O guia de ética no uso de IA ajuda nesse treinamento.
Plano de 30 dias
Semana 1: inventário
Identifique os usos atuais, nomeie responsáveis e bloqueie só o que for evidentemente inadequado, oferecendo um caminho de regularização.
Semana 2: política e fornecedores
Classifique os usos, aprove produtos específicos e publique a política de uma página.
Semana 3: dois pilotos
Crie fichas, casos de teste e revisão obrigatória. Não use dados de alto risco para "ver se funciona".
Semana 4: decisão
Compare resultados, treine a equipe, simule um incidente e registre quais usos serão aprovados, ajustados ou interrompidos.
Para escritórios pequenos, veja o plano de 30 dias para pequenos escritórios. Para grandes operações, veja IA em grandes escritórios.
Sobre a regulação: o PL 2.338/2023, que trata da inteligência artificial, ainda aguardava o parecer do relator na comissão especial da Câmara na consulta de 29 de outubro de 2026. Até que haja lei, a governança se apoia na LGPD, no Código de Ética da OAB, nos contratos e na Recomendação nº 001/2024 do Conselho Federal da OAB.
Implante a política com uma ferramenta que já segue as regras dela, de graça
A Lauda já traz os controles que a política deste guia exige: nenhuma alteração da IA entra na peça sem aceite, cada decisão que a pesquisa encontra abre na página oficial do tribunal, e a revisão da peça aponta a citação que não tem essa página, os arquivos ficam no computador do advogado e o conteúdo de cada tarefa vai completo ao provedor de IA, contratado com retenção zero e sem treinamento. Isso facilita escrever a regra e cumpri-la.
O plano Free custa R$ 0, não expira e tem todos os recursos, com franquia de IA de cerca de 10 peças por mês. Baixe a Lauda para Windows e use no piloto da política.
Perguntas frequentes
O escritório é obrigado a ter uma política de uso de IA?
Não há lei específica que obrigue (o PL 2.338/2023 ainda tramita na Câmara), mas a LGPD exige medidas de segurança e boas práticas no tratamento de dados, e a Recomendação nº 001/2024 da OAB orienta supervisão e capacitação. Uma política curta é a forma mais simples de demonstrar esses cuidados.
O que deve constar em uma política de IA?
Ferramentas autorizadas, dados proibidos, usos aprovados, regras de conferência, ações que exigem aprovação, responsabilidade, canal de incidentes e responsáveis. O modelo deste artigo cobre esses pontos.
Posso proibir o uso de IA no escritório?
Pode, mas a proibição tende a empurrar o uso para contas pessoais, fora de qualquer controle. Oferecer uma alternativa aprovada e fácil de usar costuma proteger mais.
Fontes e referências
- Lei Geral de Proteção de Dados Pessoais, especialmente arts. 6º, 7º, 11, 33, 38, 48 e 50, consultada em 29 out. 2026.
- Código de Ética e Disciplina da OAB, especialmente arts. 35 a 38, consultado em 29 out. 2026.
- Recomendação nº 001/2024 do Conselho Federal da OAB, consultada em 29 out. 2026.
- ANPD: Guia de Segurança da Informação para agentes de pequeno porte, consultado em 29 out. 2026.
- Câmara dos Deputados: tramitação do PL 2.338/2023, consultada em 29 out. 2026.
- Resolução CD/ANPD nº 15/2024 (comunicação de incidente de segurança), consultada em 29 out. 2026.